
제품 개요
VADA는 주요 IT 자산(서버/네트워크/클라우드 등)의 취약점 점검 기능(CCE)을 제공하는 솔루션으로 주요 정보통신 기반 시설 / 전자금융 기반 시설 / 클라우드 보안 인증(CSAP) / 공공기관 정보보안 등의 국내 보안 컴플라이언스 규정을 지원하며 신규 컴플라이언스 규정에도 지속적으로 대응합니다. 또한, 다양한 취약점 점검 솔루션(웹 서비스 / CVE / 소스 코드 / 샌드박스 등의 취약점 점검)과의 연동을 통해 취약점 점검 결과에 대한 통합 관리 기능(VMS)을 제공합니다.
특장점
구성도

주요 기능
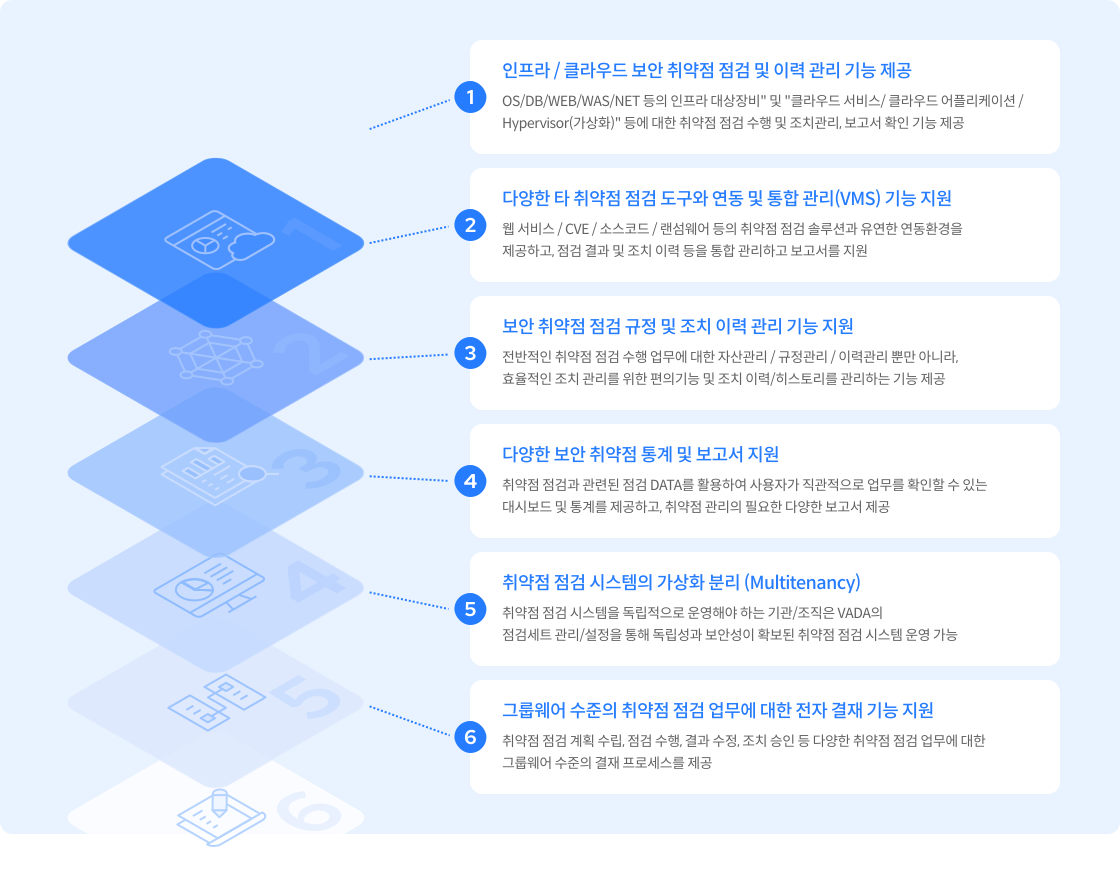
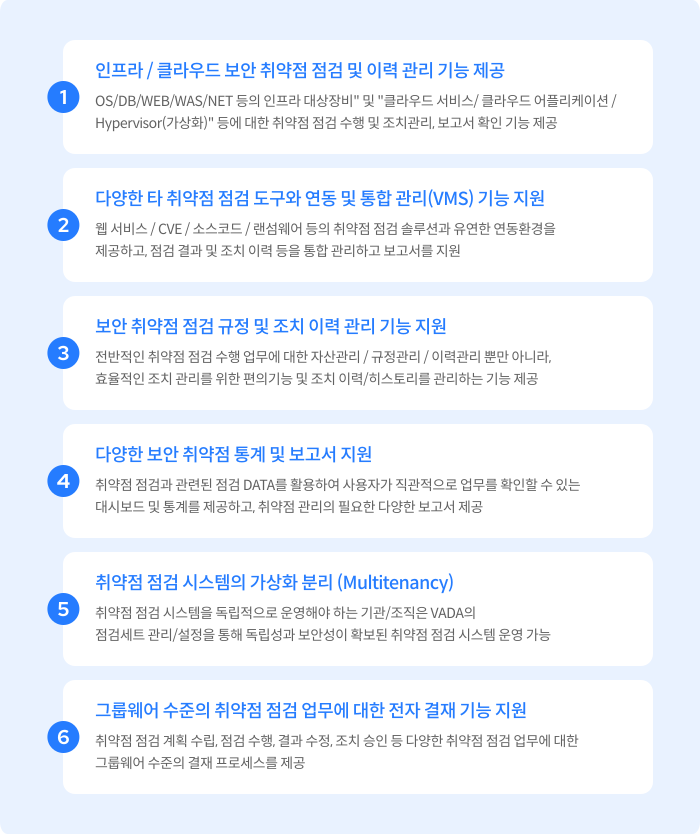
인프라 및 클라우드 시스템의 취약점
점검 기능 제공
CCE 및 다양한 취약점 점검 시스템과의
연동 및 통합 취약점 관리(VMS) 기능 제공
독립성과 보안성을 확보한 취약점 점검
시스템 분리 운영 환경 제공(Multitenancy)
전반적인 취약점 업무 현황을 손쉽게
파악할 수 있는 대시보드 제공
그룹웨어 수준의 취약점 업무
전자결재 기능 제공
취약점 점검 업무 일정 관리를 위한
스케줄러 기능 제공
다양한 보고서 종류 및 보고서 형식
(PDF/Excel/DOC/HWP 등) 지원
국정원 인증 암호화 모듈(KCMVP) 탑재 및
OTP/이메일 연동을 통한 2단계 인증 보안 강화
손쉬운 취약점 업무 환경 제공
(One-Click 점검, 조치 관리, 이력 관리 등)
점검 대상의 실시간 리소스 관리 및
자동 점검 중지 등의 안정적인 점검 수행 기능 제공
지원하는 점검 방식
AGENT 점검 방식
- 점검 대상 서버에 배포 관리 시스템 등을 활용한 일괄 배포 및 수동 설치를 통해 점검을 수행하는 방식
- Agent가 점검 대상 서버에 상주함에 따라 상시 점검이 가능하며, 점검 대상 장비의 상태를 실시간으로 모니터링하는 기능 제공
AGENTLESS 점검 방식
- 점검 대상 장비에 AGENT 설치 및 실행이 불가능한 시스템인 경우 선택하는 점검 방식
- 예: 네트워크 장비 등
Hybrid 방식
- 점검 대상 서버에 SSH 접속 및 인증을 거쳐, AGENT를 자동 배포하여 실행한 후 취약점 점검 결과를 얻는 방식
- AGENT 배포, 실행, 결과 전송, 프로세스 중지, AGENT 삭제까지 전 과정이 자동 처리
- 대규모 자산을 일괄 점검할 때 유용
API 점검 방식
- 상용 클라우드 서비스(AWS/Azure/GCP 등) 점검을 위한 전문 점검 방식으로, 해당 클라우드 서비스에서 제공하는 API를 통해 점검하는 방식
수동 점검 방식
- 점검 대상 서버에 수동 점검용 AGENT를 직접 설치하여 실행한 후 점검 결과를 산출하여, VADA 시스템에 점검 결과를 수동으로 업로드하는 방식
- 네트워크 연결이 불가하거나 폐쇄 환경 또는 신규 도입 장비 등 네트워크 단절 시 사용되는 점검 방식
인터뷰 점검 방식
- VADA 시스템에서 지원하지 않는 대상 장비의 점검 결과를 사용자가 직접 업로드하는 점검 방식
- 주로 CPU/메모리 등 리소스 영향도가 민감한 대상 장비 및 CCE취약점 점검 대상이 아닌 장비의 점검 이력 관리 기능을 위해 사용하는 방식