제품 개요
주요 기능
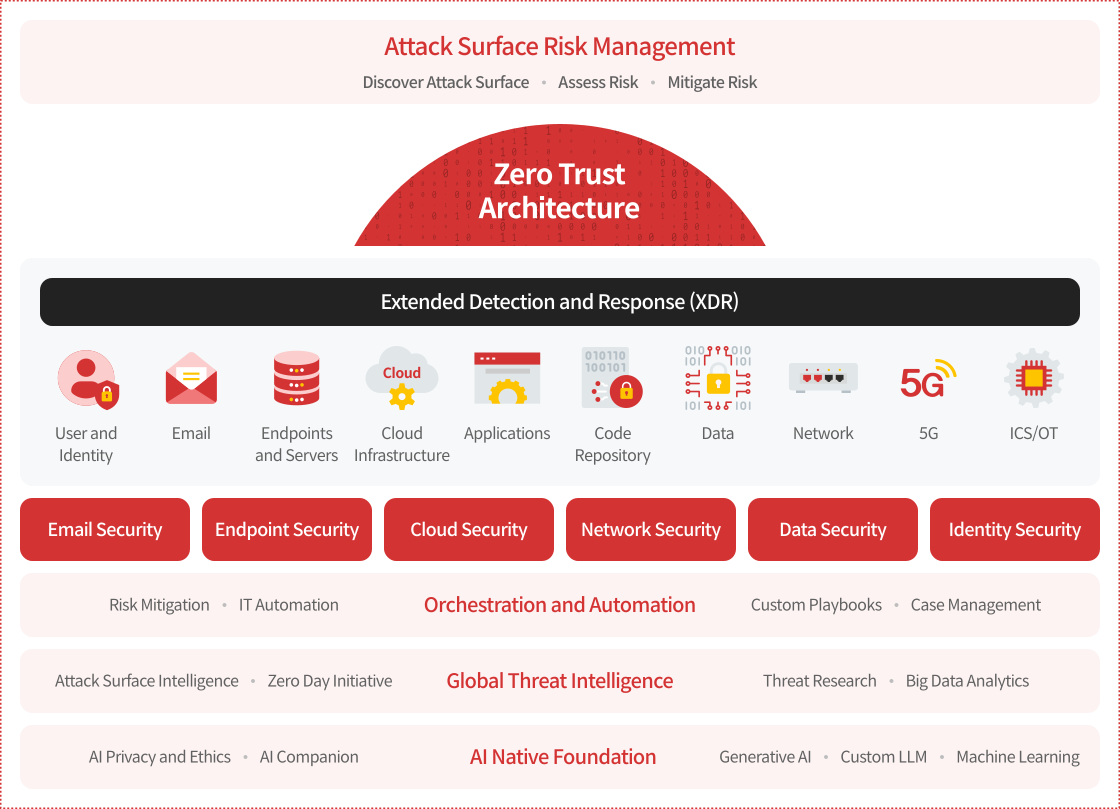
XDR
탐지 및 대응(XDR)
- 400여 개의 탐지 모델을 활용한 행동 기반 위협 탐지(MITRE TTPs 및 위협 인텔리전스 기반)
- 엔드포인트 내 파일, 프로세스, 주소(URL, IP 등), 계정 간 상관관계를 구현한 위협 이벤트
- 위협 이벤트의 프로세스 체인 시각화
- 위협의 중요도를 구분하는 위험 등급(Critical, High, Medium, Low, Info)
- 개별 위협 경보의 연관성을 파악하여 인시던트(Incident)로 통합
- 엔드포인트 + 이메일 / 엔드포인트 + 네트워크 / 엔드포인트 + 이메일 + 네트워크 등 보안 계층 간 상관관계 구현
- 이메일 탐지 및 대응 / 네트워크 탐지 및 대응(NetFlow)
- 활동 데이터를 기반으로 위협 및 비위협을 포함한 모든 이벤트 검색
- 자체 TI 및 외부 TI를 활용한 IOC Sweeping
- 클라우드 샌드박스를 이용한 심층 분석
- 의심스러운 객체(SO) 정보 배포
- 엔드포인트 취약점 감사(CVE 등)
- 고위험 경고에 대한 자동 대응(Response Playbook)
- SIEM, SOAR 및 서드파티(Third-party) 솔루션 연동
ASRM
공격 표면 위험 관리(ASRM)
- 인터넷에 연결되는 디바이스, 계정, 도메인, IP, 클라우드 앱, 클라우드 스토리지, 컨테이너, 워크로드를 비롯한 섀도 IT 자산을 찾아내고 위험도를 측정하여 정량적인 정보 제공
- 디지털 자산의 취약점, 잘못된 보안 설정, 계정의 위험 행위, 클라우드 활동에 따른 위험도 등을 평가에 반영
- 즉각적인 위험 완화(Mitigation)를 통해 보안 사고의 발생 빈도를 줄이는 사전 예방 역할 수행
빠른 탐지
- 내부 및 외부 공격 표면 탐지
- 사용자 계정, 도메인/IP, 클라우드 애플리케이션, 스토리지, 컨테이너, 워크로드 및 클라우드 보안 상태 관리(CSPM) 대상 자산을 포괄
사전 예방 차원의 문제 해결
- 지능형 맞춤형 안내 및 교육
- MTTD, MTTR, MTTP 개선
- Security Playbook을 통해 위험 및 위협 대응을 오케스트레이션하고 자동화
동적 평가
- 지속적인 개별 자산 위험 평가, 점수 부여 및 우선순위 지정
- 전사적 위험 지수 평가 및 동종 업계와의 벤치마킹
Trend Micro 및 서드파티 전반에 걸친 중앙 집중식 가시성
- 단일 콘솔에서 사이버 위험 평가
- 위협 활동의 상관관계 파악
- 다양한 공격 벡터에 걸친 자동 대응
Attack Surface Discovery

알려지지 않은 자산을 식별하지 못하면 보안 팀은 관리되지 않는 내부 자산(네트워크 내부에 있지만 가시성이 확보되지 않은 자산)과 관리되지 않는 인터넷 연결 자산의 위험에 대한 우선순위를 정할 수 없음
보안 팀은 Attack Surface Discovery를 통해 알려지지 않은 자산을 식별하고 더 넓은 범위의 환경을 파악할 수 있음
Powerful Risk Insights
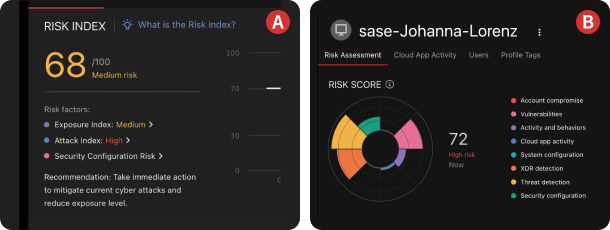
- A. 조직 전반의 위험 지수 추세 제시
- B. 디바이스, 계정, 클라우드 자산 등 모든 자산에 대한 개별 위험 점수 제공
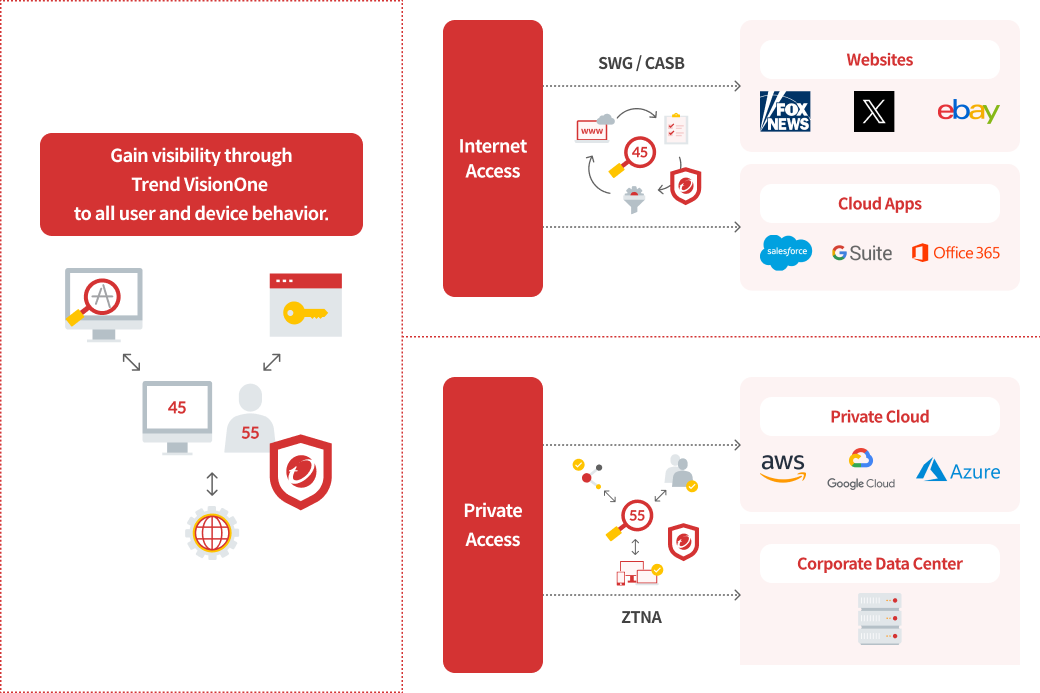
ZTSA
제로 트러스트 보안(ZTSA)
- 자격 증명, 디바이스, 애플리케이션, 데이터의 위험성을 지속적으로 평가
- Zero Trust Risk Insights 앱을 통해 위험도를 제로에 가깝게 낮출 수 있는 방법 탐색
- 보안 이슈의 우선순위를 제시하고 기업의 전반적인 서비스 사용 현황을 추적할 수 있도록 지원